Windows 11 : un exploit SignDrop utilise une correction Microsoft pour obtenir les privilèges SYSTEM
Une nouvelle faille zero-day baptisée SignDrop vient d’être dévoilée. Elle pourrait permettre à des attaquants avec des privilèges utilisateur standard d’obtenir un accès complet SYSTEM. Ironiquement, elle exploite un mécanisme de sécurité que Microsoft a introduit l’année dernière pour précisément empêcher ce type d’attaque.
SignDrop exploite un mécanisme de sécurité pour s’élever
Le chercheur en sécurité Abdelhamid Naceri a publié une preuve de concept de cette faille sur GitHub le 10 novembre 2026. Elle cible le pilote du Système de Fichiers Journaux Commun (CLFS) de Windows, responsable des opérations de journalisation.
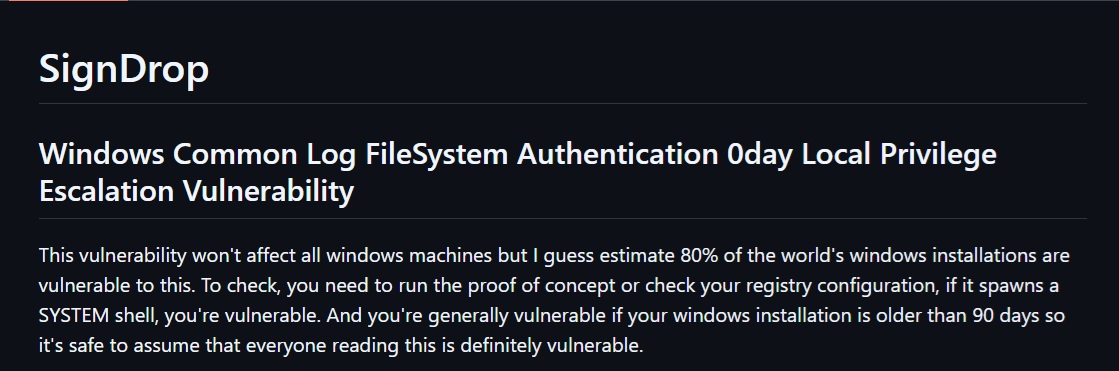
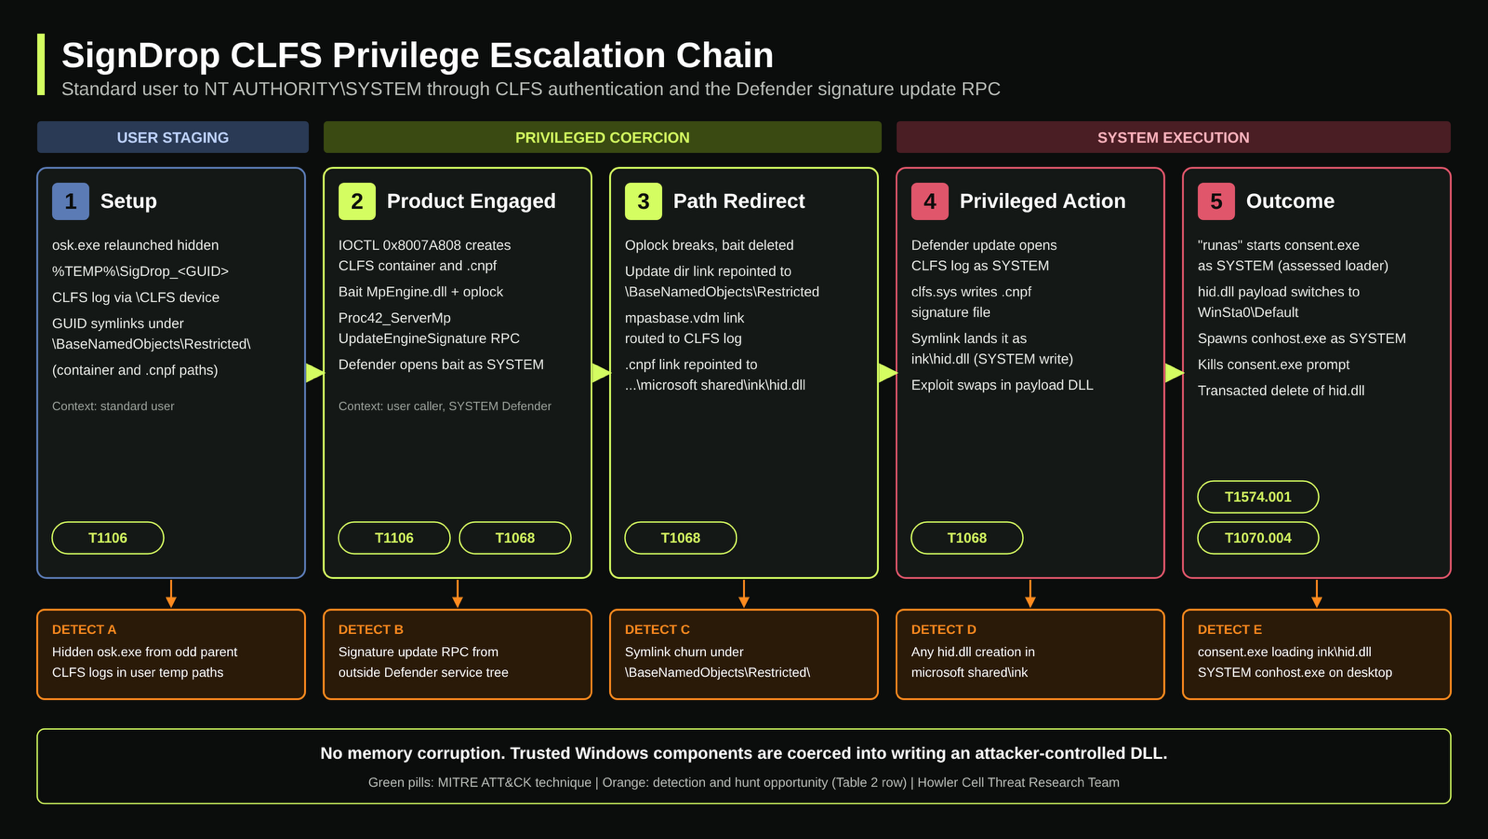
Microsoft avait renforcé l’authentification CLFS en octobre 2025 pour combler des vulnérabilités. Cependant, Naceri a découvert que ce mécanisme d’authentification pouvait être détourné pour créer des fichiers avec des privilèges élevés. La faille affecte la façon dont le pilote crée les fichiers d’authentification accompagnateurs.
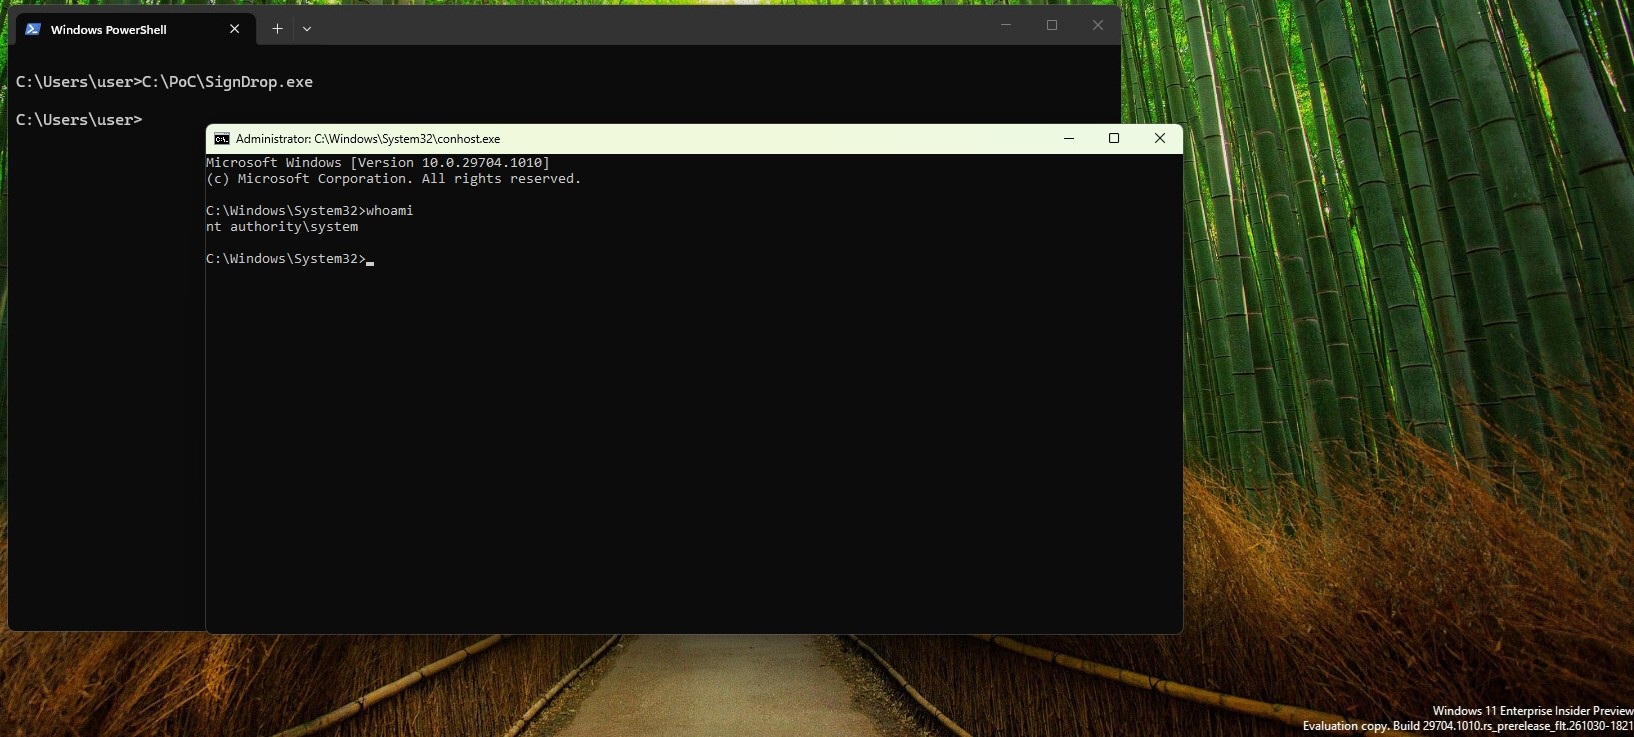
En forçant un processus privilégié comme Microsoft Defender à ouvrir un fichier journal spécialement conçu, un attaquant peut obtenir une élévation de privilèges. Cette méthode pourrait aussi contourner certaines protections antivirus, car les opérations semblent légitimes.
Des chercheurs indépendants de Cyderes ont reproduit l’exploit avec succès, confirmant son fonctionnement dans certaines conditions.
Microsoft en cours d’enquête
Le chercheur estime que près de 80% des installations Windows pourraient être vulnérables, notamment les versions Windows 11 26H2 et Windows Server 2025, mais ce chiffre demande vérification. Pour vérifier si le mécanisme concerné est actif, les utilisateurs peuvent inspecter cette clé de registre :
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode
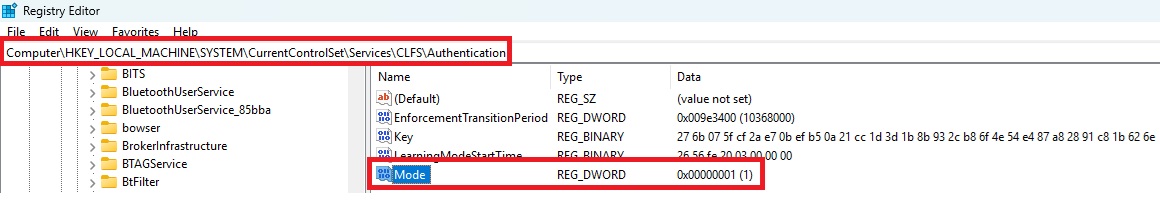
Une valeur de 0 (mode application) ou 1 (mode apprentissage) indique une configuration potentiellement vulnérable. Il est déconseillé de désactiver cette authentification, car cela exposerait le système à d’anciennes failles.
Microsoft a confirmé enquêter sur cette vulnérabilité. La société indique que Microsoft Defender peut détecter et bloquer les tentatives d’exploitation, et qu’aucune exploitation active n’a été observée. Aucun correctif spécifique ni désignation CVE n’ont encore été publiés. En attendant, les utilisateurs doivent maintenir leurs systèmes à jour.