Piratage : Visa, Mastercard et JPMorgan Chase victimes d’une fuite de données
Une attaque informatique frappe des prestataires tiers liés aux géants Visa, Mastercard et JPMorgan Chase. Des milliers de données personnelles de clients se retrouvent exposées en ligne, publiées par un groupe de rançongiciels. Les établissements financiers concernés affirment que leurs systèmes centraux n’ont pas été directement compromis.
Un nouveau groupe de rançongiciels à l’origine de la fuite
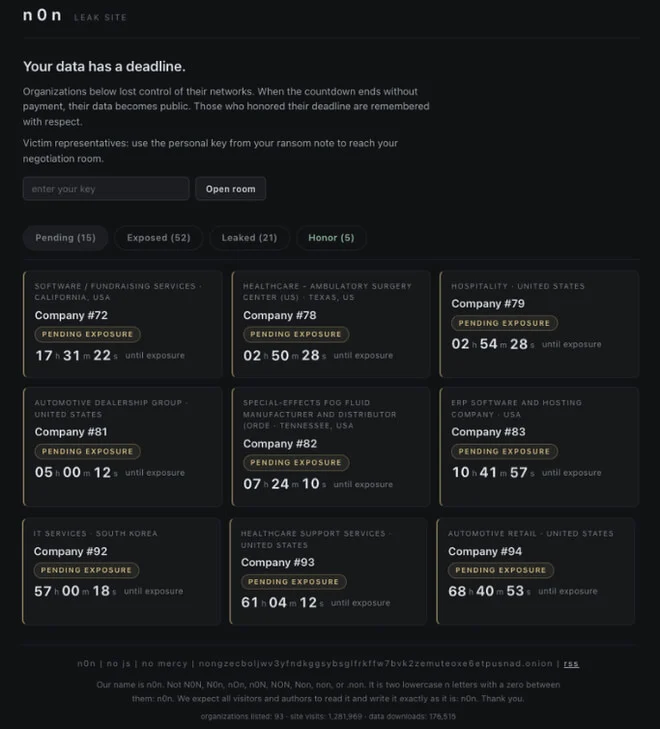
Des milliers de clients de Visa, Mastercard et JPMorgan Chase ont vu leurs informations personnelles exposées suite à une cyberattaque. Le groupe à l’origine de cette intrusion, nommé n0n, s’en est pris à des prestataires de services externes. Les données des clients ont été publiées en ligne, mais les réseaux de paiement eux-mêmes n’ont pas été touchés.
Les attaquants ont eu accès à des informations gérées par ces fournisseurs externes. Cela concerne potentiellement les noms, adresses e-mail, numéros de téléphone et dossiers marketing des clients. Pour l’instant, rien n’indique que des données de paiement sensibles, comme les numéros de cartes, aient été volées.
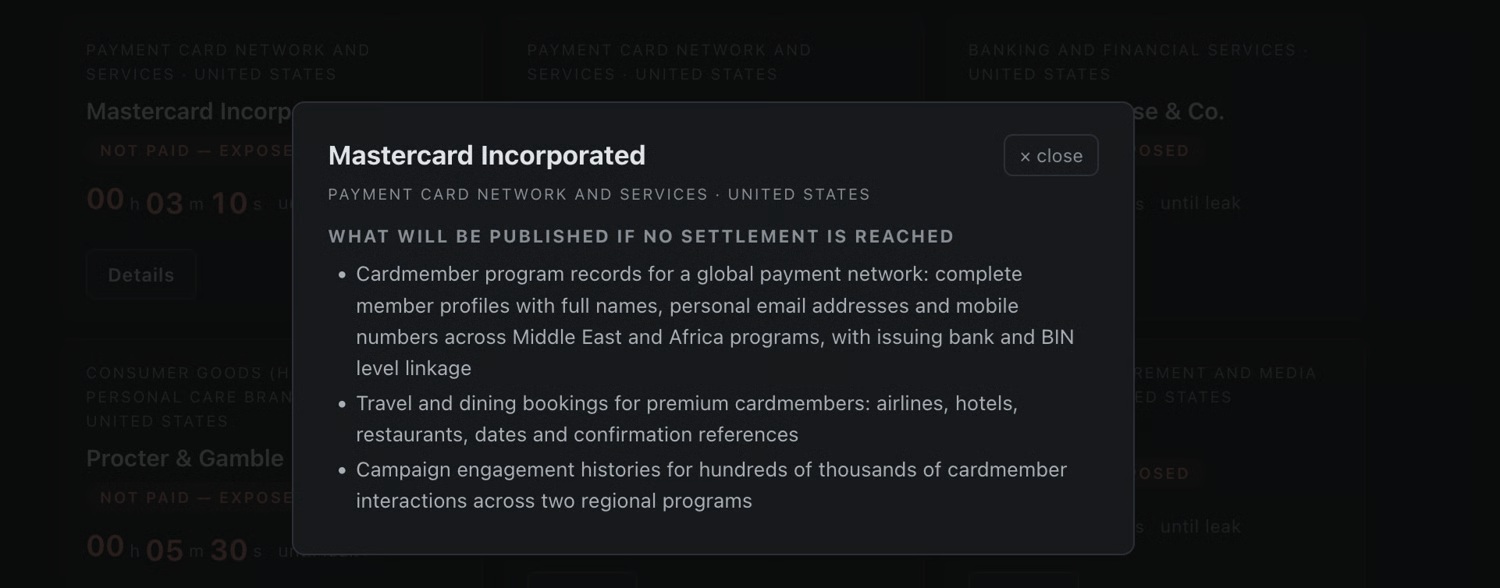
Le groupe cybercriminel n0n a listé ces trois institutions financières parmi ses victimes présumées le 16 novembre. Il a menacé de publier les données volées si ses demandes de rançon n’étaient pas satisfaites sous 48 heures. Le groupe a ensuite divulgué plusieurs jeux de données, actuellement analysés par des experts en cybersécurité.
Selon Cybernews, les données de JPMorgan Chase divulguées contiennent environ 16 000 adresses e-mail clients, certains numéros de téléphone associés et identifiants de compte, ainsi que 124 adresses e-mail d’employés. Ces enregistrements semblent liés au programme de carte de crédit réservé Reserve, qui cible une clientèle fortunée.

L’exposition chez Visa semble concentrée sur la région Asie-Pacifique. Les chercheurs ont identifié des informations liées à plus de 6 000 détenteurs de cartes premium, incluant leurs noms, coordonnées et réservations faites via des programmes de fidélité. Les attaquants affirment également détenir plus de 1,5 million d’interactions marketing, un chiffre non vérifié.

De son côté, Mastercard a confirmé qu’un prestataire tiers avait exposé une quantité limitée d’informations non liées aux paiements, appartenant à des clients inscrits à un programme d’avantages spécifique. Cybernews a examiné environ 2 000 entrées clients présumées, tout en notant que certaines étaient incohérentes et pouvaient être des données de test.


Il est important de préciser que les chiffres rapportés proviennent des ensembles de données analysés par les chercheurs, et non de totaux définitifs et vérifiés indépendamment.
Les failles de sécurité passent par les tiers
Les entreprises impliquées insistent sur le fait que leurs réseaux internes de paiement n’ont pas été compromis. Visa a confirmé que l’incident concernait un prestataire externe opérant en Asie-Pacifique. Mastercard a déclaré que l’exposition avait été contenue et que les clients pouvaient continuer à utiliser leurs cartes normalement.
JPMorgan Chase a également attribué l’incident à des fournisseurs externes gérant des informations marketing. La banque a précisé qu’elle contacterait directement les clients potentiellement concernés pour leur proposer une assistance, incluant une surveillance de crédit gratuite si nécessaire. Elle a également souligné que cette cyberattaque n’avait aucun lien avec les perturbations de ses services bancaires survenues plus tôt dans la semaine, causées par un bug logiciel.
Le groupe n0n, responsable présumé, n’est apparu qu’en septembre 2026 mais compte déjà de nombreuses victimes alléguées. Une enquête de la firme de cybersécurité SOCRadar a mis au jour des preuves d’opérations de piratage assistées par IA, avec un espace de travail exposé contenant des centaines de scripts et plus de 7000€ d’utilisation d’API de grands modèles de langage. Cependant, rien ne prouve que ces techniques aient été utilisées pour les derniers incidents dans le secteur financier.
Bien qu’aucune information de paiement n’ait été confirmée comme volée, les données personnelles divulguées pourraient faciliter des attaques de phishing ciblées, d’usurpation d’identité et d’ingénierie sociale. Ce risque est particulièrement préoccupant pour les clients premium, dont les habitudes de dépenses et les coordonnées permettent aux attaquants de créer des communications frauduleuses très convaincantes.
Cet incident souligne une nouvelle fois les risques cyber liés aux prestataires tiers, même lorsque les institutions financières elles-mêmes disposent de protections de sécurité étendues.
Sources : Reuters, Cybernews, SOCRadar