NVIDIA sous la menace d’un rançongiciel : des hackers promettent une fuite de données le 28 novembre
Le groupe de rançongiciels The Gentlemen menace de publier des données d’entreprise prétendument volées à NVIDIA. Le géant du GPU et de l’IA nie toute compromission de ses propres systèmes, évoquant plutôt un incident potentiel chez un partenaire tiers. La date limite fixée par les cybercriminels est le 28 novembre.
Une menace à prendre au sérieux
NVIDIA est devenue la dernière cible d’une campagne de rançongiciel, les cybercriminels menaçant de publier des données d’entreprise supposément volées le 28 novembre 2026. Le géant du GPU et de l’IA affirme n’avoir trouvé aucune preuve de compromission de ses systèmes internes et enquête sur un incident de sécurité potentiel impliquant un partenaire tiers.
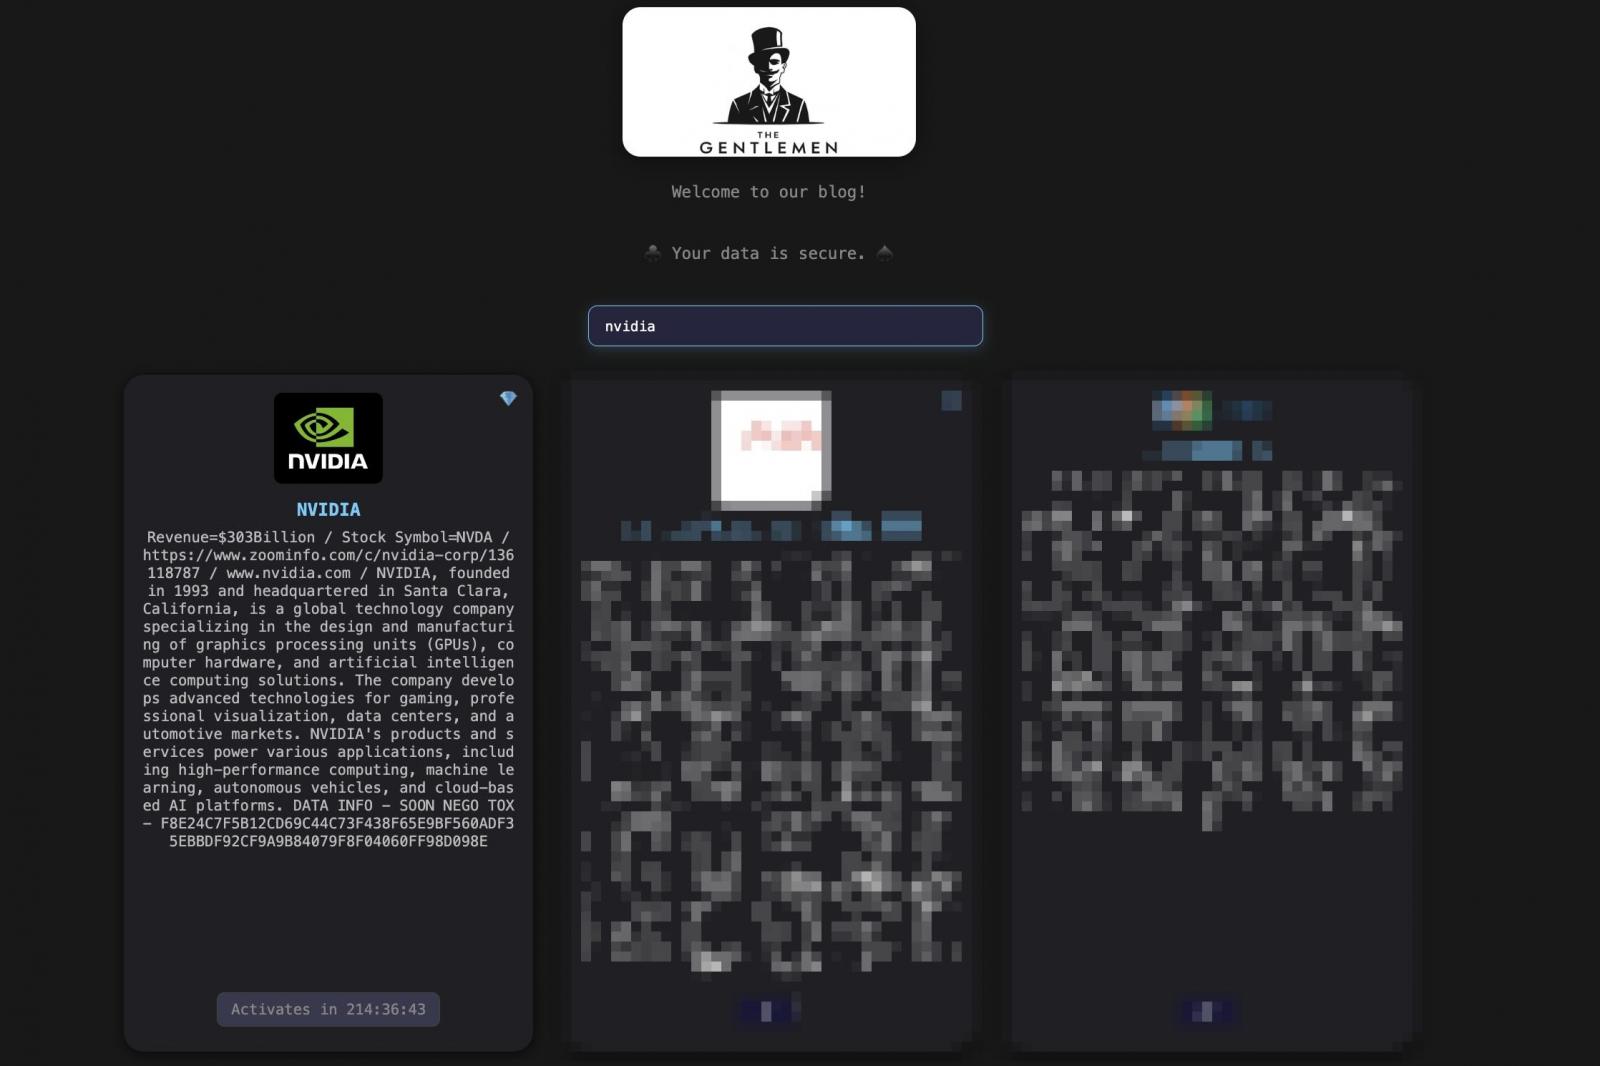
La menace provient du groupe de rançongiciels connu sous le nom de The Gentlemen, qui a ajouté NVIDIA à son site d’extorsion sur le dark web le 18 novembre. Les attaquants ont établi un compte à rebours se terminant le 28 novembre, indiquant que les informations prétendument volées pourraient être publiées si leurs exigences ne sont pas satisfaites.
Cependant, le groupe n’a pas encore fourni de preuve vérifiable d’une intrusion réussie, que ce soit des exemples de fichiers, une description des données volées ou des détails sur l’étendue de la prétendue violation.
NVIDIA nie toute compromission de ses systèmes internes
Selon une déclaration faite à BleepingComputer, NVIDIA enquête actuellement sur un incident de sécurité potentiel impliquant un partenaire externe, et non sa propre infrastructure.
« Nous n’avons trouvé aucun indice suggérant que les systèmes ou réseaux de NVIDIA ont été affectés », a confirmé un porte-parole de l’entreprise, ajoutant que la société continue de surveiller la situation.
Cette déclaration soulève des questions sur l’origine des informations que les attaquants pourraient détenir, compte tenu de l’écosystème étendu de fabricants, de fournisseurs et de partenaires technologiques de NVIDIA.
Il est intéressant de noter que The Gentlemen avait précédemment listé le fournisseur taïwanais Jentech Precision Industrial sur son site d’extorsion le 6 octobre, affirmant avoir obtenu plus de 9 To d’informations de cette société.
Jentech se présente officiellement comme un partenaire de l’écosystème NVIDIA MGX, spécialisé dans les solutions de refroidissement liquide et les composants thermiques pour les infrastructures IA avancées, y compris les plateformes Vera Rubin de NVIDIA.
Un autre partenaire de NVIDIA, FPT Software, avait également été nommé par le groupe de rançongiciels en octobre.
Pour l’instant, aucun élément ne permet de relier l’incident de sécurité présumé de l’une ou l’autre de ces entreprises à la dernière menace d’extorsion visant NVIDIA. L’identité du partenaire tiers faisant l’objet de l’enquête de NVIDIA n’est pas non plus révélée.
The Gentlemen, une opération de rançongiciel dangereuse
The Gentlemen est une organisation de rançongiciels relativement nouvelle mais de plus en plus active, émergeant vers le milieu de l’année 2025 avant de devenir une opération de rançongiciel en tant que service plus tard dans l’année.
Selon une analyse officielle publiée par Microsoft Threat Intelligence, le groupe, suivi sous le nom de Storm-2697, emploie une stratégie de double extorsion impliquant le vol d’informations sensibles suivi du chiffrement des systèmes compromis.
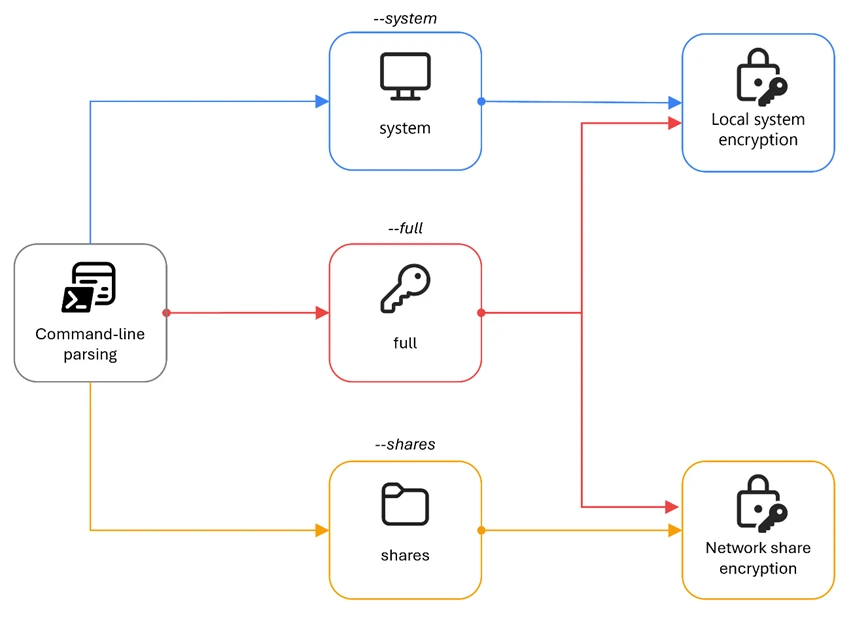
Les attaquants menacent ensuite de divulguer publiquement les informations volées à moins que leurs victimes n’acceptent de payer.
L’enquête de Microsoft a également révélé que The Gentlemen utilise un malware écrit dans le langage de programmation Go, incorporant des techniques de chiffrement sophistiquées comme Curve25519 et XChaCha20.
Plus inquiétant, le rançongiciel possède des capacités d’auto-propagation, lui permettant de se diffuser dans les réseaux compromis en utilisant plusieurs techniques de mouvement latéral. Microsoft a observé ce malware cibler des organisations dans de nombreux secteurs, y compris la santé, les transports, l’éducation et les services financiers.
Le groupe aurait revendiqué plus de 1100 victimes depuis son émergence, bien que ces affirmations ne doivent pas être confondues avec des compromissions vérifiées de manière indépendante.
NVIDIA avait elle-même été victime d’une cyberattaque majeure en février 2022, lorsque le groupe de pirates Lapsus$ avait volé des informations propriétaires depuis ses systèmes internes.
Pour le moment, les dernières allégations restent non étayées, et rien ne permet de penser que les produits GeForce, les pilotes graphiques ou les systèmes de jeu grand public de NVIDIA ont été affectés.
La question de savoir si The Gentlemen possède réellement des informations confidentielles de NVIDIA devrait devenir plus claire à l’approche de la date limite du 28 novembre, bien que l’expiration du compte à rebours n’établisse pas nécessairement qu’une violation a eu lieu.
Source : BleepingComputer