Microsoft : Windows 11 bloque les apps Adobe et Blizzard sur PC non sécurisés
Microsoft prépare une nouvelle fonction de sécurité pour Windows 11 qui pourrait donner aux applications le pouvoir de refuser de fonctionner sur certains PC. Baptisée « Protection de base Windows », cette vérification centralisée fait actuellement l’objet de tests en avant-première.
Qu’est-ce que la Protection de base Windows ?
Microsoft présente un nouveau système de vérification de sécurité pour Windows 11. Cette fonction, appelée Protection de base Windows, regroupe plusieurs sécurités existantes en un seul mécanisme de vérification. Des entreprises comme Adobe, Battle.net (Blizzard) et 1Password participent déjà aux premiers essais.
Annoncée lors de Microsoft Ignite 2026, cette fonctionnalité est actuellement disponible en aperçu via le programme Windows Insider. Sa disponibilité générale est prévue pour 2027.
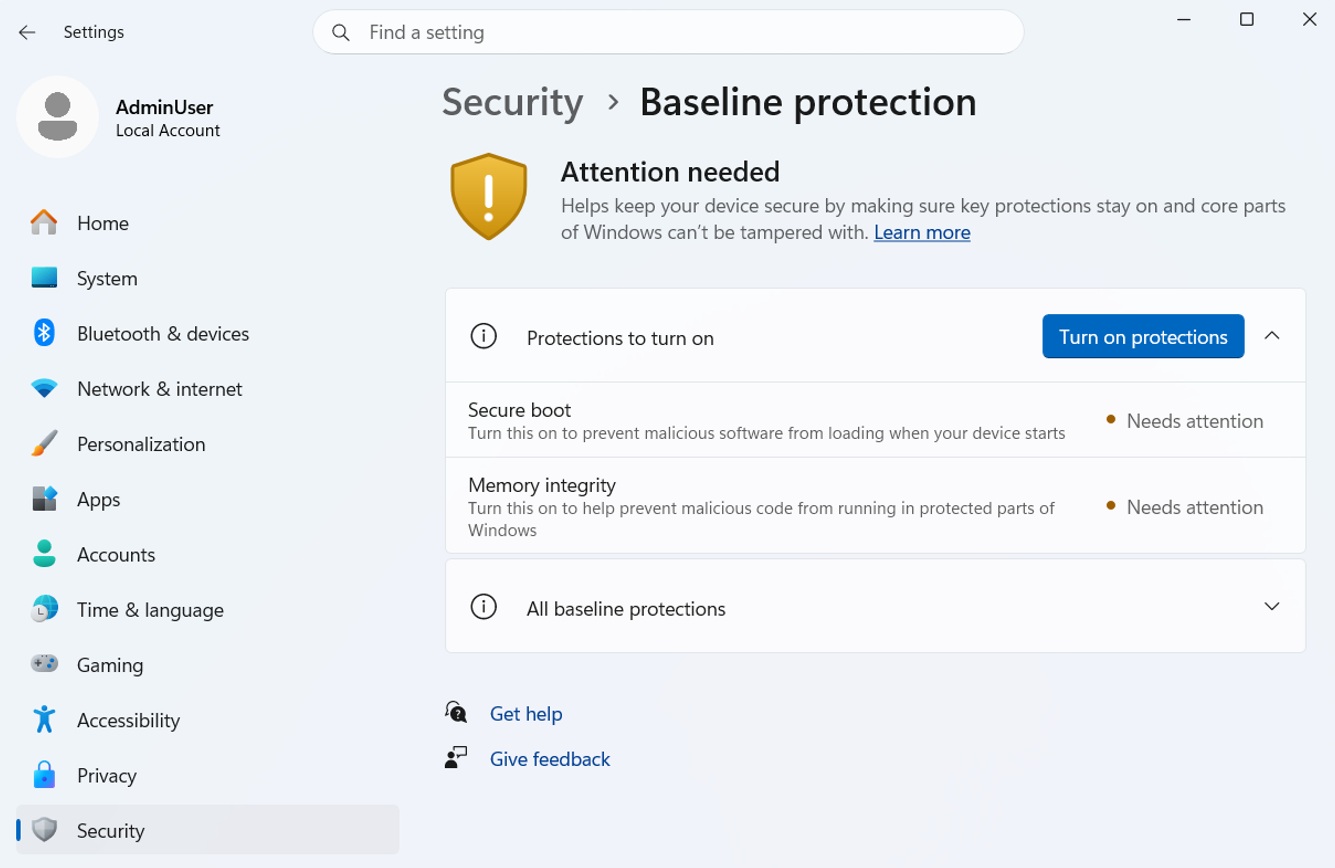 Baseline protection’ with a message ‘Attention needed’ and options for turning on ‘Secure boot’ and ‘Memory integrity’ which ‘Needs attention’. » class= »wp-image-1757388″ />
Une vérification qui examine huit fonctions de sécurité
Plutôt que de demander aux applications de vérifier indépendamment chaque paramètre, la Protection de base offre aux développeurs une méthode standardisée pour déterminer si un PC répond aux exigences de sécurité de Microsoft.
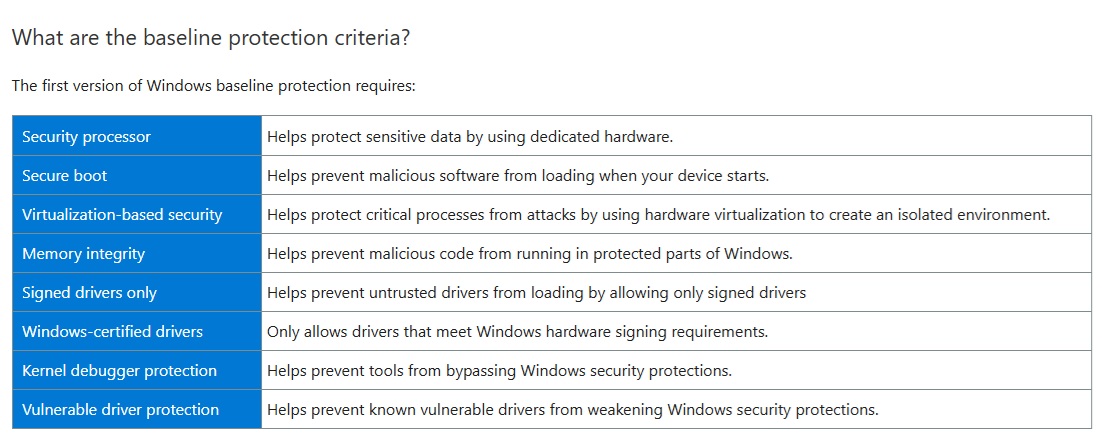
La version initiale évalue huit protections :
- Processeur de sécurité, incluant TPM 2.0
- Démarrage sécurisé (Secure Boot)
- Sécurité basée sur la virtualisation (VBS)
- Intégrité de la mémoire (HVCI)
- Pilotes signés
- Pilotes certifiés Windows
- Protection du débogueur du noyau
- Protection contre les pilotes vulnérables
Un système doit satisfaire à l’ensemble de ces huit exigences pour réussir le processus de vérification. Windows évalue leur état au démarrage. Les développeurs peuvent ensuite demander un simple résultat « réussi/échoué », une analyse détaillée des protections manquantes, ou un jeton d’attestation matérielle pour une vérification supplémentaire.
Un point crucial : Microsoft laisse l’application des règles entièrement aux développeurs de logiciels. Une application pourrait continuer à fonctionner normalement, afficher un avertissement, restreindre certaines fonctionnalités ou refuser de se lancer.
Plusieurs sociétés expérimentent déjà la technologie. Adobe estime que cette vérification standardisée pourrait compléter ses efforts actuels contre les logiciels malveillants et contrefaits. De son côté, Blizzard (Battle.net) y voit une opportunité de renforcer la sécurité de sa plateforme sans gêner inutilement les joueurs. D’autres participants précoces incluent 1Password, Raycast et l’éditeur de logiciels éducatifs Schoolyear.
Ni Adobe ni Blizzard n’ont confirmé de plan pour bloquer les applications sur les appareils échouant à cette vérification.
Les joueurs pourraient être touchés
Les implications pourraient être significatives pour les joueurs PC et les passionnés qui désactivent volontairement certaines fonctions de sécurité de Windows.
Comme rapporté précédemment, les efforts de Microsoft pour étendre la protection « Intégrité de la mémoire » ont soulevé des inquiétudes concernant la compatibilité avec les utilitaires d’undervolting et une possible baisse des performances dans les jeux sur certaines configurations.
Par ailleurs, certains jeux appliquent déjà des exigences comparables. Par exemple, Battlefield 6 exige le Démarrage sécurisé pour son système anti-triche Javelin. Ses développeurs ont déjà exploré des protections supplémentaires comme VBS et HVCI.
La Protection de base Windows pourrait à terme rendre ce type de vérifications plus répandu et plus facile à mettre en œuvre pour les développeurs. Cela pourrait créer des complications pour les systèmes utilisant des pilotes personnalisés, des configurations de firmware modifiées ou la sécurité basée sur la virtualisation désactivée.
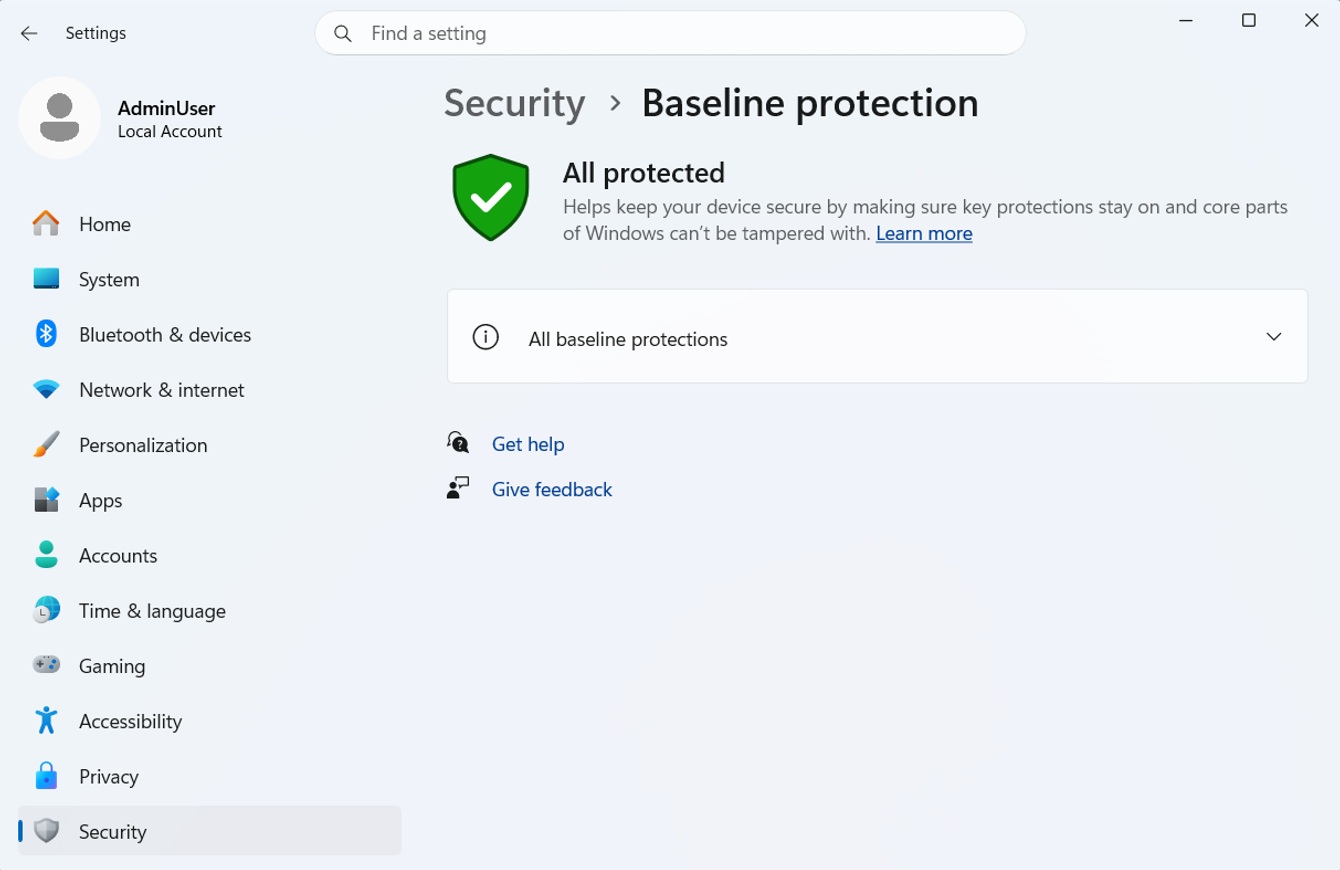
Pour simplifier le dépannage, Microsoft introduit une page dédiée dans Paramètres > Sécurité > Protection de base affichant quelles exigences sont satisfaites. Les utilisateurs pourront activer certaines protections manquantes directement, tandis que les changements au niveau du firmware pourraient nécessiter d’entrer dans les paramètres UEFI et de redémarrer l’ordinateur.
Pour l’instant, cette technologie reste expérimentale. Rien n’indique que toutes les applications Windows 11 exigeront soudainement l’activation de chaque protection de sécurité. Cependant, son introduction pourrait donner aux développeurs de logiciels une influence considérablement accrue sur les configurations Windows qu’ils acceptent de supporter.
Source : Microsoft